
Hướng dẫn tích hợp Splunk với Telegram trong 5 phút
Cấu hình alerts từ splunk vào telegram, đây chính là thông tin mà BKNS muốn gửi tới bạn thông qua bài viết này, cùng tham khảo nhé.
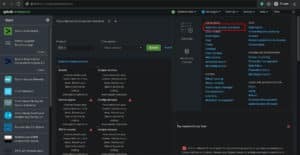
Nếu bạn đang dùng Splunk để giám sát hệ thống, thì đưa cảnh báo đẩy thẳng về Telegram là cách rút ngắn thời gian phản ứng từ vài phút xuống vài giây, đặc biệt khi sự cố xảy ra ngoài giờ. Bài này viết này của BKNS sẽ hướng dẫn bạn tích hợp Splunk với Telegram trong 5 phút để log quan trọng tự bật đèn báo đúng người, đúng nhóm, đúng thời điểm.
Bước 1: Đăng nhập vào web Splunk
Chọn setting > Searches, reports, and alerts.
Bước 2: Chọn New Alert
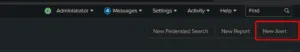
Bước 3: Nhập các thông số cần thiết
Per-Result: Tổng có 10 log sẽ gửi 10 cảnh báo
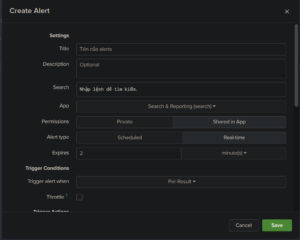
Chỉnh về shared in app và real-time để đứng thời gian hiện tại của splunk. Expires là 2 minute (Nghĩa là 2 phút splunk sẽ kiểm tra log nếu có sẽ đưa ra cảnh báo)
Bước 4: Xét các trường để cảnh báo về splunk.
Ví dụ: host =”192.168.2.10″ khi minh search. Thêm vào để đưa log về đúng ip m cần sẽ là $result.host$ . Nếu có messsage thì cũng sẽ là $result.message$. Nhập Bot ID và Chat ID. Rồi Save lại là chúng ta xong bước xét cảnh báo alert về telegram.
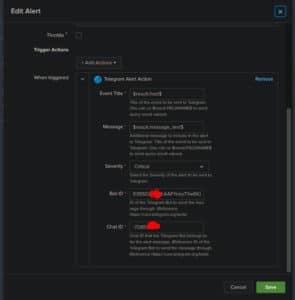
Vậy là chúng ta đã xong về phần cấu hình alert về telegram. Cảm ơn các bạn đã xem bài viết này.