
Hướng dẫn sử dụng Imunify360 trên hosting dễ dàng, nhanh chóng
Hướng dẫn sử dụng Imunify360 chi tiết từ đăng nhập cPanel, quét mã độc, cách ly file, xóa malware đến cấu hình Proactive Defense an toàn cho website.
Imunify360 tích hợp nhiều tính năng bảo mật như quét malware, tường lửa, phát hiện xâm nhập, kiểm tra danh tiếng website và tự động chặn IP nguy hiểm. Tuy nhiên, để khai thác hiệu quả công cụ này, người dùng cần biết cách truy cập, quét mã độc, kiểm tra cảnh báo và xử lý các tệp bị nghi ngờ. Trong bài viết này, BKNS sẽ hướng dẫn sử dụng Imunify360 từng bước, giúp bạn dễ dàng quản lý bảo mật website và máy chủ một cách chủ động hơn.
1. Tính năng của Imunify360
- Firewall
Imunify360 được trang bị hệ thống tường lửa nâng cao, có khả năng phát hiện và ngăn chặn các mối đe dọa mới nhờ cơ chế miễn dịch bầy đàn kết hợp trí tuệ nhân tạo. Tính năng này giúp bảo vệ máy chủ trước nhiều hình thức tấn công phổ biến như brute force, DoS và quét cổng.
- Intrusion Detection and Protection System
Hệ thống phát hiện và bảo vệ xâm nhập của Imunify360 sử dụng bộ quy tắc bảo mật toàn diện để nhận diện, ngăn chặn và xử lý các cuộc tấn công đã biết. Nhờ đó, máy chủ được bảo vệ tốt hơn trước các hành vi truy cập trái phép hoặc khai thác lỗ hổng bảo mật.
- Malware Scanning
Imunify360 hỗ trợ quét phần mềm độc hại tự động trên hệ thống tệp. Khi phát hiện tệp bị nhiễm mã độc, hệ thống có thể cách ly tệp đó để hạn chế nguy cơ lây lan và bảo vệ dữ liệu trên máy chủ.
- Website Reputation Monitoring
Tính năng giám sát danh tiếng website giúp kiểm tra xem website hoặc địa chỉ IP có bị đưa vào danh sách đen hay không. Nếu phát hiện vấn đề, hệ thống sẽ gửi cảnh báo để quản trị viên kịp thời xử lý, tránh ảnh hưởng đến độ tin cậy và khả năng truy cập của website.
- Tự động chặn IP đáng ngờ
Khi người dùng vi phạm các quy tắc bảo mật, chẳng hạn nhập sai mật khẩu nhiều lần hoặc có hành vi truy cập bất thường, Imunify360 có thể tự động chặn địa chỉ IP đó. IP vi phạm sẽ được đưa vào Gray List và người dùng sẽ được chuyển hướng đến trang xác thực Captcha trước khi có thể tiếp tục truy cập.
>> Nếu bạn chưa biết Imunify 360 là gì và mua ở đâu giá rẻ mà chất lượng thì tham khảo ngay bài viết sau: Imunify 360 là gì? Mua Imunify 360 ở đâu?
2. Sự khác biệt của Imunify360
Imunify360 chặn các cuộc tấn công thông qua sự kết hợp của các công nghệ: khớp chữ ký, phân tích hành vi thời gian thực để chặn phần mềm độc hại dữ liệu được thu thập từ các máy chủ trên toàn thế giới.
Hệ thống bảo mật tinh vi của Imunify360 liên tục thu thập và xử lý một lượng lớn thông tin về các cuộc tấn công mới từ các máy chủ trên toàn thế giới. Nó phân tích lưu lượng truy cập web tấn công máy chủ của bạn và các tập lệnh ứng dụng web và các mối đe dọa bảo mật trong thời gian thực. Nó sử dụng công nghệ AI mạnh mẽ để tự động cập nhật các quy tắc của mình và ngăn chặn các cuộc tấn công độc hại có thể gây hại. Nó sử dụng công nghệ machine learning và các thuật toán dựa trên chữ ký mở rộng để xác định các mô hình hành vi bất thường để nhanh chóng ngăn chặn các cuộc tấn công mới.
Công nghệ “Phòng thủ chủ động” độc quyền ngăn chặn phần mềm độc hại đã biết và chưa biết. Nó xác định các cuộc tấn công vào các máy chủ web Linux của bạn trong thời gian thực, sau đó tự động chặn các thực thi độc hại tiềm ẩn. Phòng thủ chủ động sử dụng một phương pháp duy nhất để xác định rủi ro bảo mật – nó phân tích những gì các tập lệnh thực hiện thay vì những gì thực sự có trong mã hoặc tệp.
3. Hướng dẫn sử dụng Imunify360 đối với khách hàng sử dụng Cpanel hosting tại BKNS
Bước 1: Đăng nhập vào hosting Cpanel
Bước 2: Click Imunify 360
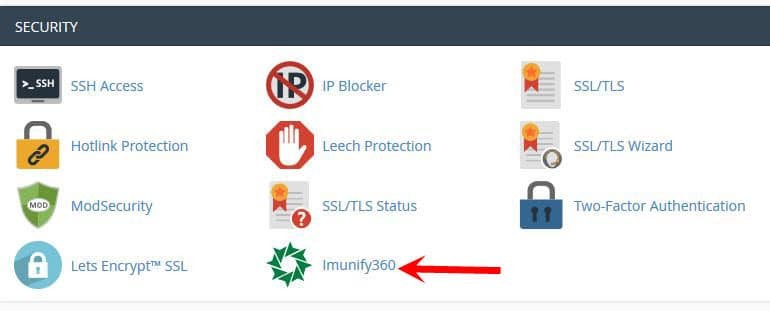
Bước 3: Bảng giao diện Imunify 360 Chú thích ảnh:
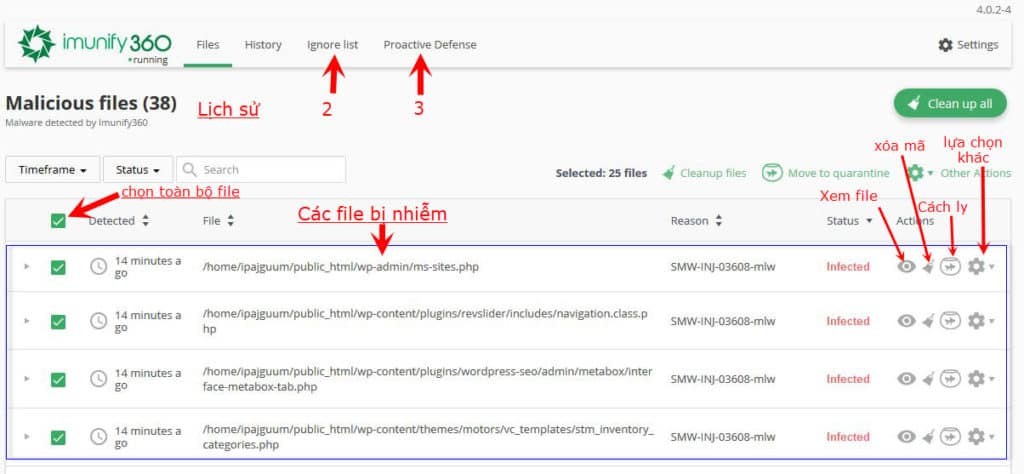
- Ignore list: Danh sách các file nhiễm mã độc cho thực thi
- Proactive Defense: Phòng vệ chủ động
- Xóa mã : Xóa mã độ.
- View file: Hiển thị nội dung hiện có bên trong file để bạn kiểm tra trước khi xử lý.
- Move file: Chuyển file sang khu vực cách ly. Khu vực này được tách biệt để file không tiếp tục gây ảnh hưởng đến hệ thống nếu đang bị nhiễm malware.
Sau khi chuyển file vào khu cách ly, nếu cần sử dụng lại, bạn vẫn có thể khôi phục file bằng tính năng Restore. Bạn có thể xem hướng dẫn minh họa ở hình bên dưới.
- Xóa file: Tùy chọn này cho phép bạn xóa file khỏi hệ thống khi xác định file không còn cần thiết hoặc có nguy cơ gây hại.
4. Hướng dẫn sử dụng Imunify360 xử lý file dính mã độc
4.1 WordPress Core
Đây chính là các nhân WordPress – các file mặc định khi cài đặt WordPress. Hiểu một cách đơn giản, WordPress Core bao gồm tất cả thư mục và tệp tin (ngoại trừ Themes và Plugin).
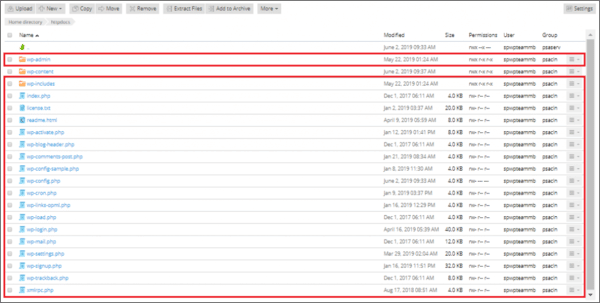
Khi website bị dính độc, người dùng cần thay toàn bộ Code với WordPress Core gốc (tải về từ WordPress). Các bước thực hiện như sau:
Bước 1: Kiểm tra mức độ chỉnh sửa
Bước 2: Xác định phiên bản WordPress đang sử dụng
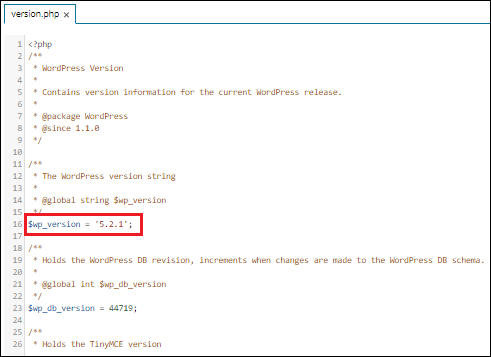
Bước 3: Upload WordPress Core
- Truy cập website: wordpress.org
- Download đúng phiên bản đã kiểm tra tại bước 2
- Giải nén tệp tin đã Download => Nhận được thư mục WordPress
- Xóa thư mục wp-content có chứa template, plugin, media và file wp-config.ph là file cấu hình kết nối dữ liệu
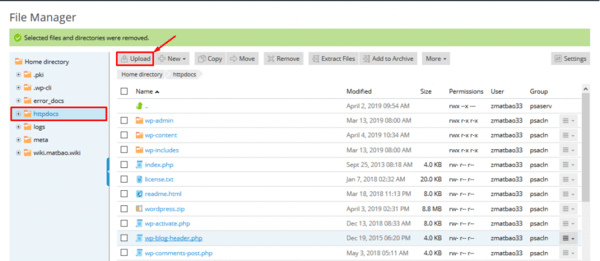
Bước 4: Nén tất cả các file dưới dạng “.zip” và tải lên Hosting => Giải nén
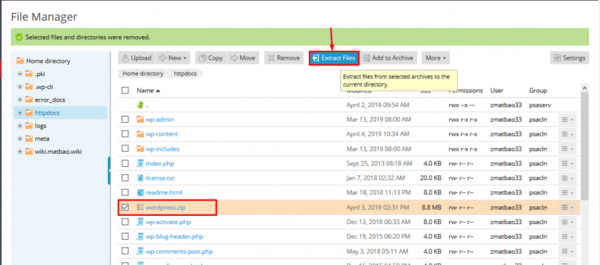
Bước 5: Tích vào Replace existing files để ghi đè các tệp tin => Truy cập lại website => Nếu website chưa hoạt động bình thường, bạn cần xử lý Theme/Plugin
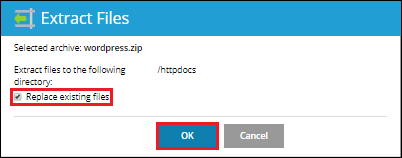
4.2 Theme/Plugins
Bước 1: Xác định chính xác phiên bản của Theme/Plugins đang chứa các tệp tin dính mã độc bằng cách truy cập wp-content/plugins => Mở tệp tin trùng tên với tên thư mục của Plugin. Với Theme, bạn truy cập theo đường dẫn wp-content/theme
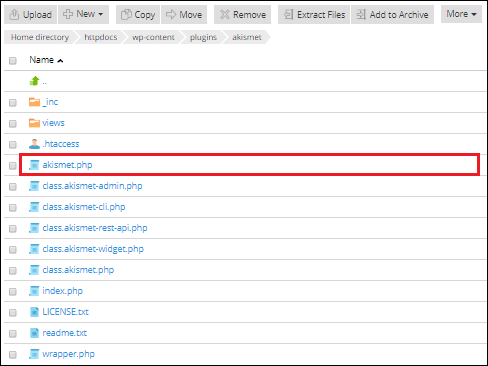
Bước 2: Akismet => Version => Nhận biết phiên bản hiện tại của Plugin
Bước 3: Download phiên bản tương ứng của Theme/Plugin với bản đã xác định tại bước 1
Bước 4: Upload Theme/Plugin
Ở bước này, người dùng thực hiện việc khôi phục lại các tệp tin trong danh sách của Imunify360, đường dẫn đã có trong thư mục wp-content loại trừ ở phần WordPress Core
Bước 5: Click chọn Not Malware Restore From Quarantine => Các tệp tin sẽ được khôi phục lại
Bước 6: Upload và ghi đè lên các tệp tin tương ứng từ file Theme/Plugin (Download ở bước 3)
Bước 7: Upload tệp tin đúng đường dẫn
5. Sử dụng cơ bản các tính năng của Imunify 360
5.1 Xóa mã độc
Khi lựa chọn Xóa mã độc hệ thống cố gắng để tìm và loại bỏ mã độc trong file.
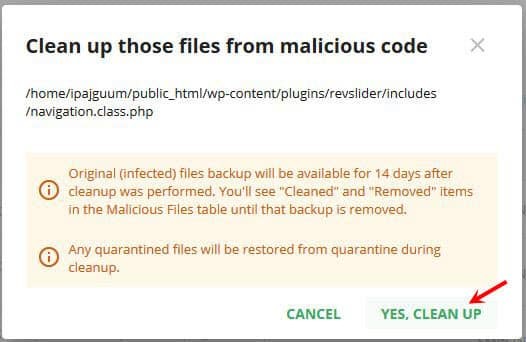
Sau khi xóa hệ thống sẽ tự động lưu lại 1 bản backup của file gốc trong 14 ngày, nếu cần khôi phục Quý khách chọn hình đồng hồ quay ngược như hình dưới, file sẽ được khôi phục bao gồm cả mã độc.
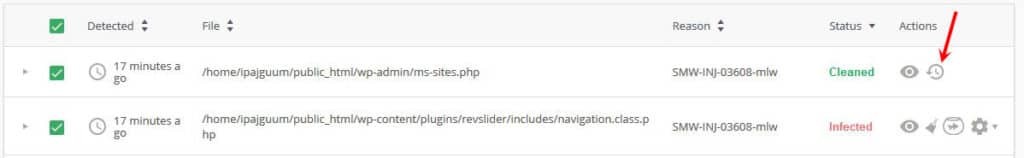
5.2 Cách ly File dính mã độc
Click biểu tượng hình con cá, sẽ cách ly file nhiễm mã độc ngăn mã độc thực thi. Trong trường cần hủy cách ly quý khách click lại vào biểu tượng con cá
5.3 Proactive Defense
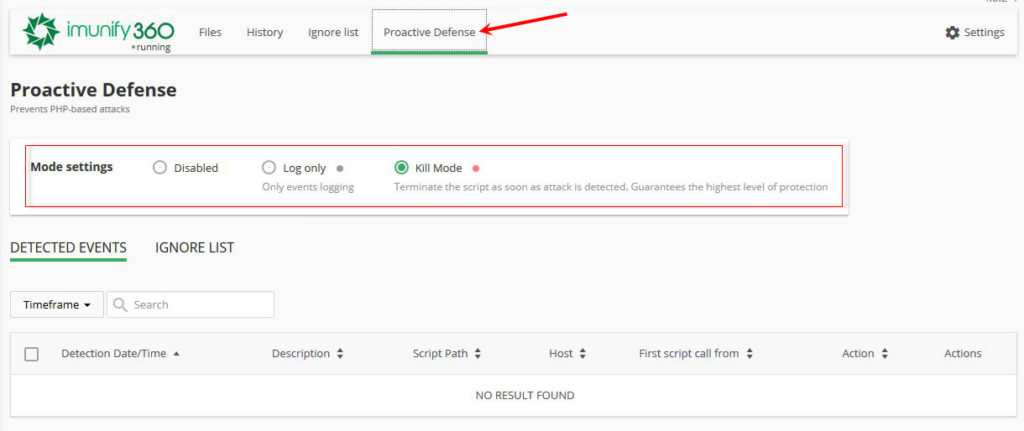
- Proactive Defense: là phần cấu hình phòng vệ chủ động, quý khách cấu hình khi phát hiện các file attack theo ảnh dưới phần Mode settings
- Disabled: Tắt tính năng
- Log only: Khi phát hiện hành động khả nghi sẽ lưu log để xem lại.
- Kill Mode: Đây là chế độ cao nhất, khi phát hiện hành động tấn công, sẽ ngừng tiền trình đó.
5.4 Lựa chọn khác
Click vào nút bánh răng để hiển thị thêm các lựa chọn khác
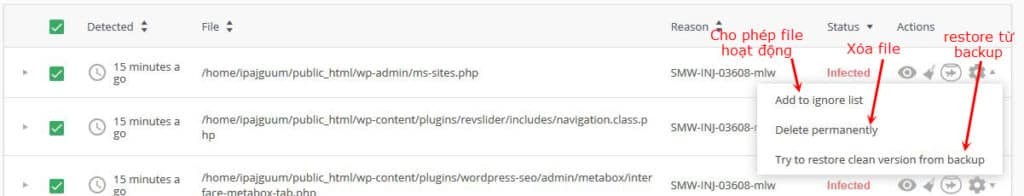
- Add to ingnore list: Trong trường hợp quý khách muốn chạy các file này quý khách có thể đánh dấu file không phải mã độc bằng lựa chọn này
- Try to restore clean version from backup: Imunify sẽ cố gắng tìm kiếm các file này trong backup, nếu file trong backup không có mã độc sẽ khôi phục lại. (Khôi phục backup từ Cpanel)
Quý khách cũng có thể tự restore file bằng backup hàng ngày trong R1, theo hướng dẫn sau, Restore backup Cpanel
Trên đây là cách sử dụng Imunify360 dễ dàng, nhanh chóng mà BKNS muốn chia sẻ đến bạn. Chúc bạn thành công với cách làm trên!
Nguồn: BKNS